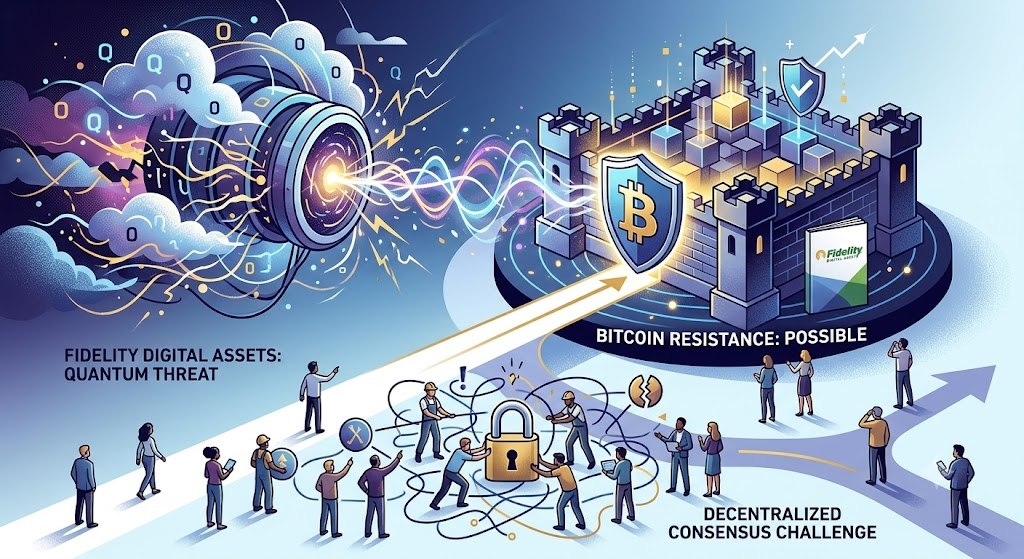
Fidelity Digital Assets analizó que Bitcoin cuenta con una vía técnica para hacer frente a la amenaza de los ordenadores cuánticos, pero que alcanzar un consenso social entre los participantes de la red será el mayor desafío durante el proceso de actualización.
En su informe «El camino de Bitcoin hacia la resistencia cuántica», publicado el día 1, Fidelity afirmó que actualmente no existe ningún ordenador cuántico criptográficamente relevante (CRQC) con capacidad suficiente para romper el sistema criptográfico de Bitcoin. No obstante, explicó que, si aparece un ordenador cuántico suficientemente potente, existiría el riesgo de extraer las claves privadas utilizando las claves públicas.
Como alternativa, Fidelity destacó el esquema de firmas resistente a la computación cuántica basado en hash «SHRINCS», propuesto por Blockstream. Fidelity evaluó que podría implementarse mediante un soft fork, pero señaló que, debido a la naturaleza descentralizada de Bitcoin, alcanzar un consenso entre desarrolladores, mineros y operadores de nodos podría ser más difícil que el propio desarrollo técnico.
Max: La resistencia cuántica (Quantum Resistance) se refiere a la propiedad de una tecnología criptográfica que le permite mantener su seguridad incluso frente a ataques de ordenadores cuánticos. La criptografía de clave pública existente, como RSA y ECC, podría volverse vulnerable ante ordenadores cuánticos potentes, por lo que se están desarrollando tecnologías de criptografía poscuántica (PQC) para hacer frente a esta amenaza. En las criptomonedas, se refiere a la capacidad de proteger las claves privadas de las carteras y las firmas digitales frente a ataques de ordenadores cuánticos.